Azure Sphere : sécuriser les objets connectés
Introduction
Connecter un équipement à Internet permet de collecter ses données, de le superviser et de le piloter à distance. Cependant, cette connexion peut l'exposer à des attaques telles que l'usurpation d’identité, la modification de son firmware, l'exploitation de vulnérabilités, etc.
Azure Sphere apporte une réponse en intégrant la sécurité au matériel, au système d’exploitation et aux mécanismes de mise à jour de cet équipement.
Les trois composants d’Azure Sphere
Azure Sphere repose sur trois composants complémentaires :
| Composant | Rôle |
|---|---|
| Un microcontrôleur certifié Azure Sphere | Exécuter les traitements de l’équipement et fournir des mécanismes matériels de sécurité, notamment pour protéger son identité. |
| Azure Sphere OS | Fournir un système d’exploitation développé par Microsoft, fondé sur Linux et conçu pour cette plateforme. |
| Azure Sphere Security Service | Assurer l’authentification des équipements, distribuer les mises à jour du système et des applications, et recueillir des rapports d’erreurs. |
Ces composants fonctionnent ensemble pour maintenir la sécurité des équipements après leur déploiement.
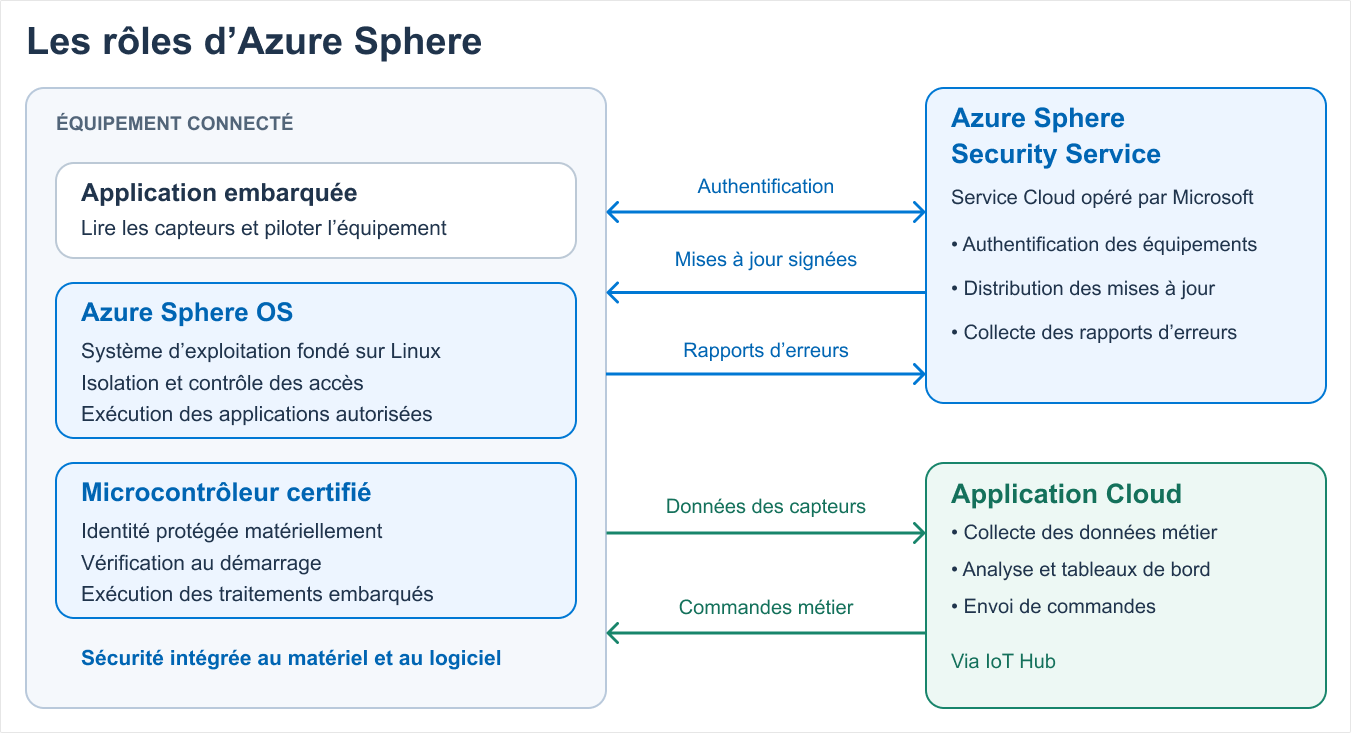
Une sécurité qui se maintient dans le temps
Azure Sphere combine plusieurs mécanismes : une identité protégée matériellement, la vérification des logiciels au démarrage, l’isolation des composants et l’authentification par certificats.
Aussi, il est nécessaire de vérifier les mises à jour qui doivent être signées et vérifiées. Microsoft fournit les mises à jour du système d’exploitation ; le fabricant développe et publie celles de son firmware. Le service de sécurité les distribue aux équipements concernés.
Intégrer Azure Sphere à des équipements
Deux approches sont possibles :
- Pour un nouvel équipement, intégrer un microcontrôleur certifié Azure Sphere dès sa conception.
- Pour un équipement existant, ajouter un module de protection, appelé Guardian Module, qui assure l’interface avec le réseau et limite l’exposition directe de l’équipement. Cette seconde approche permet de connecter certains équipements déjà déployés en limitant les modifications matérielles nécessaires.
La place d’Azure Sphere dans une solution IoT
Azure Sphere et Azure IoT Hub remplissent des rôles complémentaires. Azure Sphere sécurise l’équipement et son environnement d’exécution. IoT Hub prend en charge les échanges de données et de commandes entre les équipements et les applications Cloud.
Azure Sphere peut également communiquer avec des services applicatifs hébergés chez un autre fournisseur ou dans une infrastructure privée. Le service de sécurité Azure Sphere reste, lui, géré par Microsoft.
Les contraintes à prendre en compte
Azure Sphere nécessite du matériel compatible. Son système d’exploitation propose un environnement applicatif restreint : il ne s’agit pas d’une distribution Linux généraliste permettant d’installer librement tous les logiciels habituels. Les applications accèdent aux ressources au travers des bibliothèques et des services autorisés par la plateforme.
Enfin, l’achat de la solution comprend l’accès au système et au service de sécurité, sans abonnement récurrent propre à ce dernier. Les autres services Azure utilisés par l’application, comme IoT Hub ou le stockage, sont facturés séparément selon leur tarification.
Cliquer ici pour pour d'informations sur les équipements IoT.