Les verrous sur les ressources Azure
Introduction
Les verrous protègent les ressources Azure contre les suppressions ou les modifications accidentelles. Azure propose deux niveaux de verrou : Lecture seule et Suppression. Ces restrictions s'appliquent même si l'utilisateur possède les droits nécessaires pour l'opération qu'il souhaite réaliser.
Les deux niveaux de verrou
| Niveau | Nom | Autorisations |
|---|---|---|
| Lecture seule | ReadOnly |
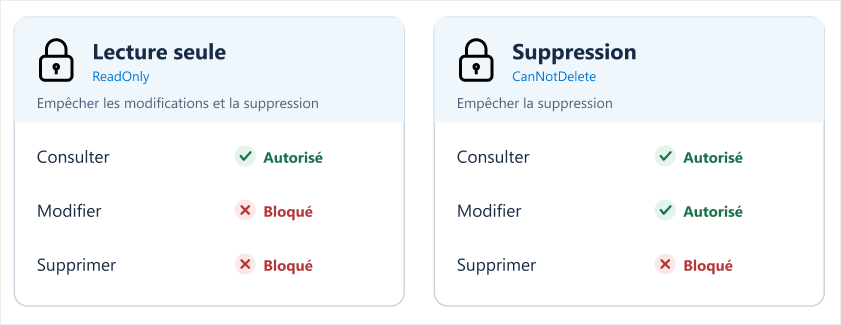
Autorise la consultation, mais bloque la modification et la suppression de la ressource |
| Suppression | CanNotDelete |
Autorise la consultation et la modification, mais bloque la suppression de la ressource |
Le niveau Suppression signifie donc que la suppression est interdite. Par exemple, ce verrou permet de modifier la configuration d'une machine virtuelle tout en empêchant sa suppression accidentelle.
Voici un schéma permettant de vous aider à mémoriser les autorisations des niveaux :
L'application et l'héritage des verrous
Un verrou peut être appliqué à un abonnement, un groupe de ressources ou une ressource. Les ressources contenues dans les groupes de ressources en héritent, y compris celles créées ultérieurement. Lorsque plusieurs verrous s'appliquent, le plus restrictif prend le dessus sur les autres.
Les limites des verrous
Les verrous concernent les opérations de gestion des ressources, pas les opérations sur leurs données. Ainsi, verrouiller un compte de stockage n'empêche pas nécessairement la suppression de ses blobs.
Un verrou en lecture seule peut également bloquer certaines opérations d'exploitation : son utilisation doit être évaluée selon le service concerné. Les verrous complètent les autorisations RBAC et les mécanismes de protection des données (ex : sauvegardes et versionnement des données).