Les machines virtuelles
Présentation
Une machine virtuelle, appelée aussi VM (Virtual Machine), est un ordinateur virtualisé (ordinateur sous la forme d'un logiciel), qui dispose de ressources de traitement, de mémoire, de stockage et d’interfaces réseau. Elle exécute son propre système d’exploitation, dans lequel des logiciels peuvent être installés.
Le service Azure Virtual Machines permet de créer des machines virtuelles Windows ou Linux dans les Datacenters Microsoft. Une entreprise peut ainsi disposer de serveurs sans acheter, installer ni entretenir le matériel physique qui les héberge. Ces machines peuvent notamment accueillir des applications, des environnements de développement ou des environnements de test.
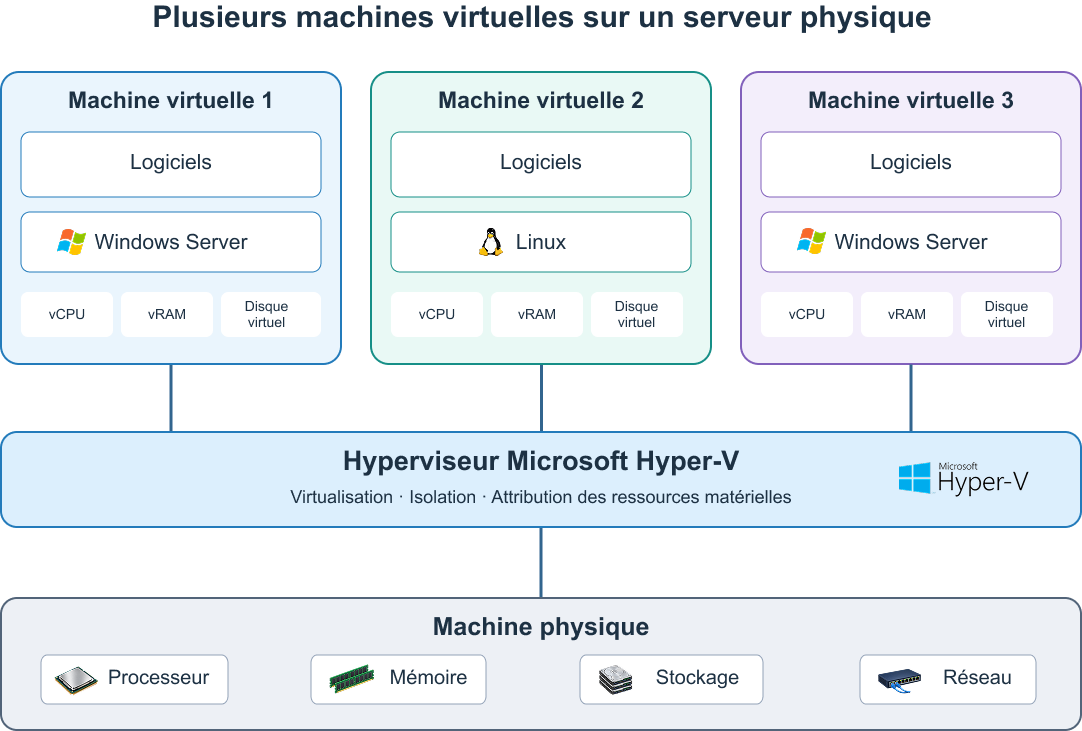
Un service de type IaaS
Les machines virtuelles Azure relèvent du modèle de service Cloud IaaS (Infrastructure as a Service). Microsoft prend en charge les centres de données, les serveurs physiques, le réseau physique, ainsi que la couche de virtualisation.
Le client conserve la responsabilité de l’environnement exécuté dans la machine virtuelle : il doit administrer le système d’exploitation, installer les logiciels, appliquer les mises à jour, configurer les accès et protéger ses données. Des outils permettent d’automatiser une partie de ces opérations, mais leur configuration et leur suivi restent souvent nécessaires.
Cette répartition apporte une grande liberté : le client peut choisir les composants logiciels et les paramètres adaptés à son application. Elle implique toutefois de disposer des compétences nécessaires pour exploiter et sécuriser cet environnement.
Les principaux éléments d’une machine virtuelle
Une machine virtuelle Azure s’appuie sur plusieurs éléments complémentaires :
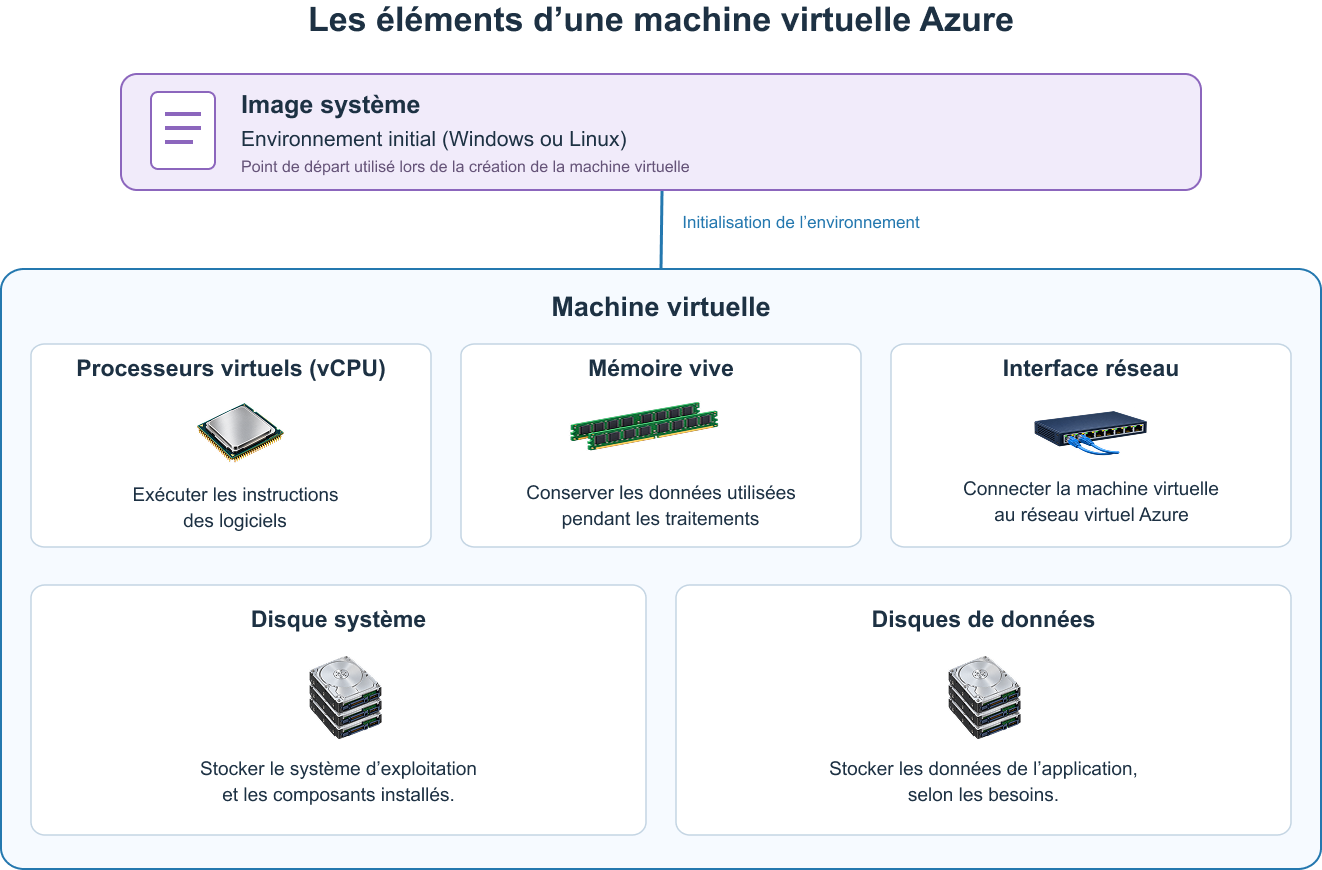
Lors de sa création, le client choisit notamment sa région, son image système et sa taille. La VM et ses ressources associées sont généralement regroupées dans un même groupe de ressources afin de faciliter leur administration.
Choisir une taille adaptée
La taille d’une machine virtuelle définit notamment le nombre de processeurs virtuels, la quantité de mémoire et les limites de performances du stockage et du réseau.
Azure propose plusieurs catégories de machines :
- À usage général, pour les applications nécessitant un équilibre entre calcul et mémoire.
- Optimisées pour le calcul, pour les traitements sollicitant fortement le processeur.
- Optimisées pour la mémoire, pour les charges utilisant de grandes quantités de données en mémoire.
- Optimisées pour le stockage, pour les traitements exigeant des performances élevées d’accès aux disques.
- Équipées de GPU, pour certains traitements d’intelligence artificielle, de calcul ou de rendu graphique.
Le choix doit correspondre aux besoins du logiciel. Une machine sous-dimensionnée peut limiter ses performances, tandis qu’une machine surdimensionnée entraîne des dépenses inutiles.
Stocker les données
Les machines virtuelles utilisent généralement des disques managés. Azure prend en charge l’infrastructure de stockage sous-jacente, tandis que le client choisit les caractéristiques des disques, notamment leur capacité et leur niveau de performances.
Le disque système contient le système d’exploitation. Des disques supplémentaires peuvent être attachés pour conserver les données de l’application.
Certaines tailles de machines disposent également d’un stockage temporaire local. Celui-ci convient aux fichiers temporaires ou aux caches, mais ne doit pas accueillir des données dont la conservation est indispensable : son contenu peut être perdu lors de certaines opérations sur la machine virtuelle.
Connecter et sécuriser la machine virtuelle
Une machine virtuelle est connectée à un réseau virtuel Azure, appelé VNet, par une interface réseau. Elle possède une adresse IP privée qui lui permet de communiquer avec les ressources accessibles depuis ce réseau.
Une adresse IP publique peut être utilisée lorsque le scénario le nécessite, mais elle n’est pas indispensable pour chaque machine. L’accès peut également passer par des connexions privées ou des services intermédiaires.
Les groupes de sécurité réseau, ou NSG (Network Security Groups), permettent d’autoriser ou de bloquer les communications entrantes et sortantes selon des règles. Ces règles doivent limiter les accès aux échanges nécessaires au fonctionnement et à l’administration du logiciel.
Disponibilité et scalabilité
Une application hébergée sur une seule machine virtuelle reste dépendante de la disponibilité de cette machine. Pour renforcer sa disponibilité, plusieurs instances peuvent être déployées, notamment dans différentes zones de disponibilité d’une même région Azure. Un mécanisme de répartition du trafic permet alors de distribuer les requêtes entre les instances.
Les Virtual Machine Scale Sets permettent de gérer un ensemble de machines virtuelles et d’adapter le nombre d’instances à la charge. Des règles de mise à l’échelle peuvent ajouter des machines lorsque la demande augmente, puis en retirer lorsqu’elle diminue.
L’application doit cependant être conçue pour fonctionner sur plusieurs instances, en particulier concernant la gestion des sessions, des fichiers et des données partagées.
La facturation
Le coût d’une machine virtuelle dépend notamment de sa taille, de son système d’exploitation et de sa durée d’utilisation. Les disques et certaines ressources réseau sont facturés séparément. Il faut donc considérer l’ensemble des ressources nécessaires au logiciel pour estimer son coût.
Une distinction essentielle concerne l’arrêt de la machine :
- Arrêtée, mais toujours allouée : les ressources de calcul restent réservées et leur facturation continue. Cela peut notamment se produire lorsque l’arrêt est effectué depuis le système d’exploitation.
- Arrêtée et désallouée : les ressources de calcul sont libérées et leur facturation cesse. Les ressources conservées, comme les disques, peuvent néanmoins continuer à générer des frais.
Éteindre une machine virtuelle ne signifie donc pas nécessairement supprimer tous les coûts associés.
Exemple : héberger une application ASP.NET Core
Prenons une application ASP.NET Core qui doit être exécutée dans un environnement Windows administré par l’entreprise. Pour ce faire, il s'agit de créer une machine virtuelle Windows Server, installer IIS et les composants nécessaires à l’hébergement ASP.NET Core, puis déployer l’application. La configuration réseau permet ensuite aux utilisateurs d’accéder au site via le protocole HTTPS. Dans cet exemple, Microsoft met à notre disposition l’infrastructure physique virtualisé. L’entreprise administre Windows Server, IIS, l’application, les certificats et les accès. Elle gère également la supervision et les sauvegardes nécessaires à son exploitation.
Créer une machine virtuelle
Il existe différentes manières d'afficher l'assistant de création d'une machine virtuelle. Voici une manière : dans le menu principal, cliquer sur l'élément Créer une ressource. Puis dans la page qui apparaît, cliquer sur l'élément Machine virtuelle. La première page d'un assistant s'affiche :
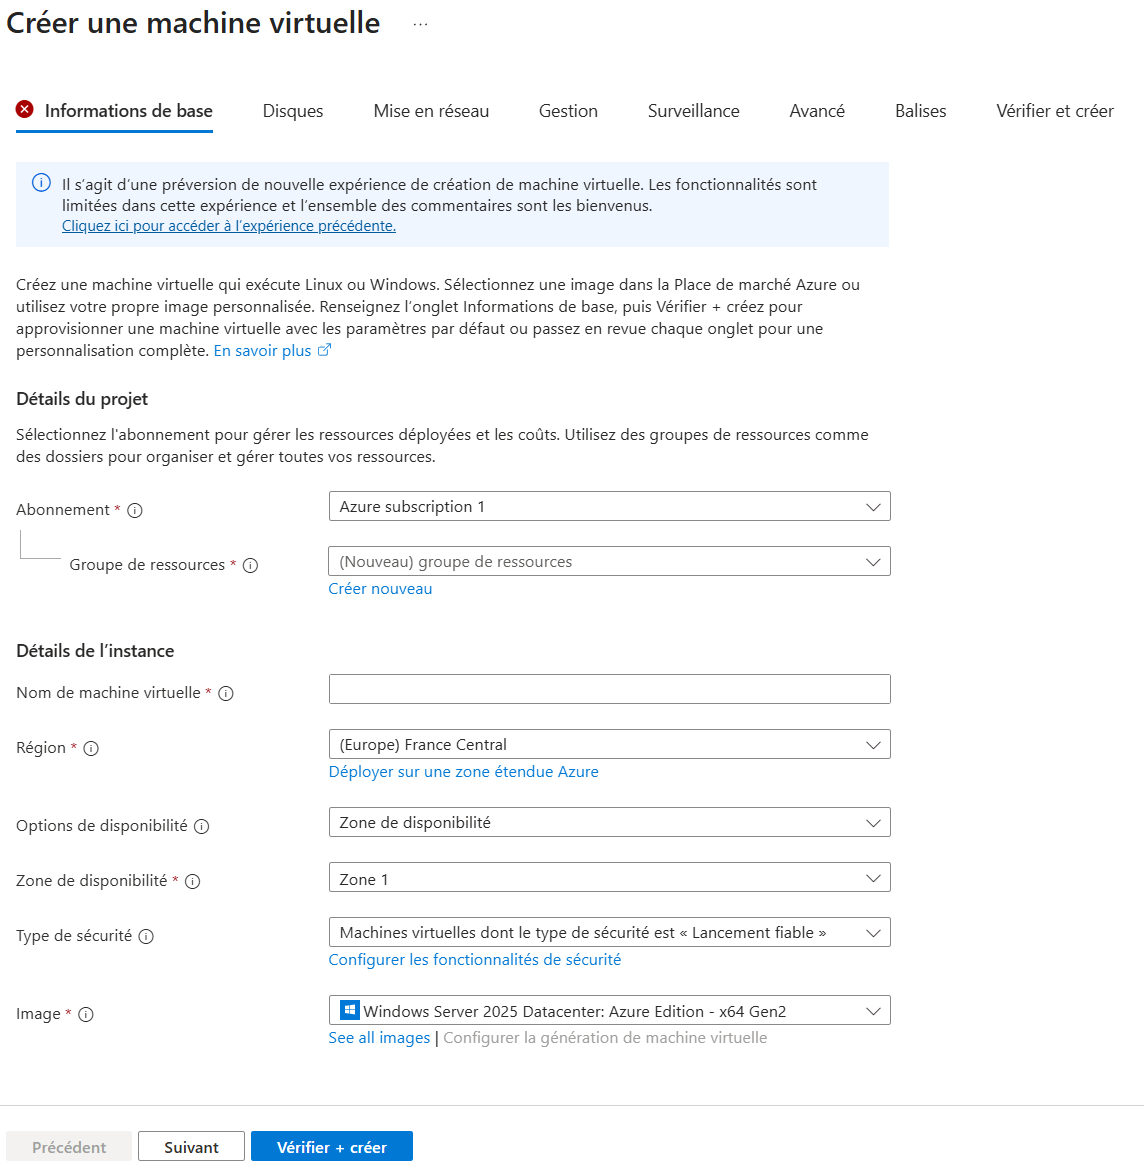
Pour une première machine virtuelle de test, nous saisirons les informations minimales.
- Informations de base :
- Abonnement : Sélectionner l'abonnement sur lequel seront facturées l'utilisation des ressources créées pour le bon fonctionnement de cette VM.
- Groupes de ressources : Sélectionner un groupe de ressources existant ou en créer un à partir d'un libellé.
- Nom de la machine virtuelle : Indiquer un nom identifiant la machine virtuelle dans le groupe de ressources.
- Région : Sélectionner la région dans laquelle la VM sera créée. Les coûts et les contraintes réglementaires sont différents d'une région à une autre. Par exemple, nous pouvons sélectionner (Europ) France Central.
- Options de disponibilité : xxxx. Aucune redondance d'infrastructure requise.
- Type de sécurité : xxxx. Machines virtuelles dont le type de sécurité est "Lancement fiable".
- Image : xxxx. Windows Server 2025 Datacenter : Azure Edition - X64 Gen2.
- Taille : Sélectionner une configuration compatible avec la région sélectionnée. Par exemple, nous pouvons sélectionner Standard_D2as_v7 - 2vcpus, 8 GiB memory (facturé 145,27$ / mois).
- Nom d'utilisateur : Saisir le nom d'un utilisateur qui permettra d'ouvrir une session Windows en tant qu'admnistrateur.
- Mot de passe : Saisir un mot de passe fort (au moins 12 caractères avec minuscule, majuscule, chiffre et caractère spécial).
- Port d'entrée : Sélectionner le port RDP au travers duquel vous pourrez ouvrir une session Windows à distance.
- Surveillance :
- Diagnostics de démarrage : Désactivé
Le dernier onglet intitulé Vérifier et créer récapitule l'ensemble de la configuration. Il affiche notamment le coût horaire de la machine virtuelle en fonctionnement :
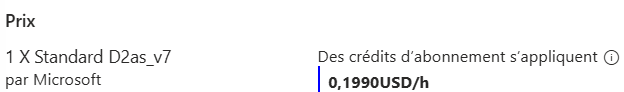
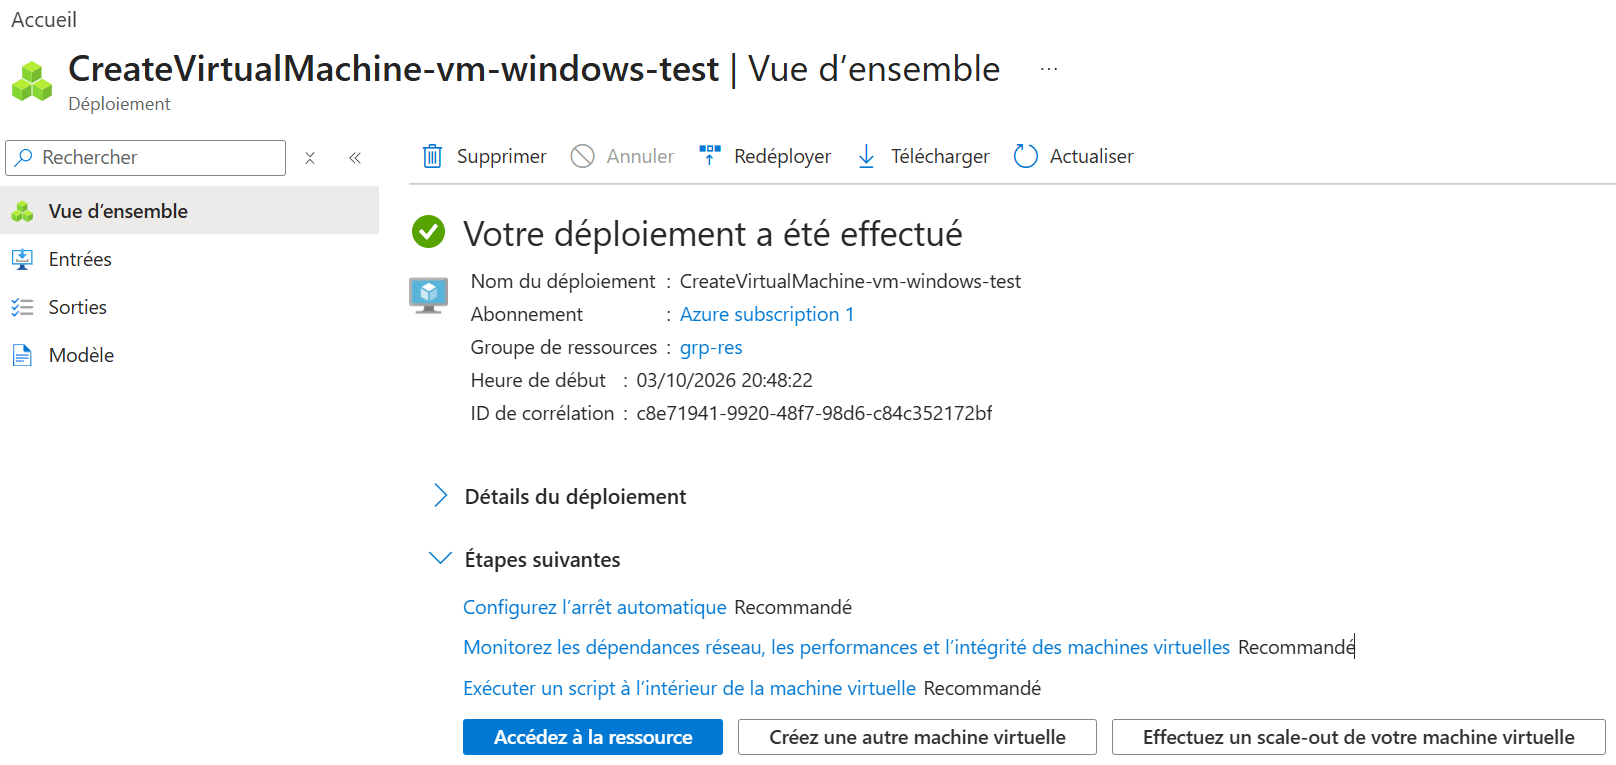
Après avoir cliquer sur le bouton yyyyyyyyyyyyyyy, la machine virtuelle est créée. Une fois la machine virtuelle créée, ce contenu apparaît :
Réservation d'une machine virtuelle
Présentation
Lorsqu’une machine virtuelle fonctionne régulièrement sur une longue période, sa facturation à l’utilisation peut être moins avantageuse qu’une réservation. Microsoft Azure propose les instances réservées de machines virtuelles (Azure Reserved VM Instances) : un engagement d’un ou de trois ans en contrepartie d’une réduction importante du coût. Le paiement peut être effectué en une seule fois ou par mensualités, pour un coût total identique.
Fonctionnement
La réservation permet un avantage tarifaire. Microsoft Azure applique automatiquement la réduction aux consommations compatibles avec ses caractéristiques et son périmètre. Elle peut donc bénéficier à des machines virtuelles déjà déployées. La réduction porte sur les ressources de calcul. Les disques, les frais réseau et les licences logicielles restent facturés séparément.
Quand utiliser une réservation ?
Une réservation convient particulièrement aux besoins durables et prévisibles, comme un serveur applicatif qui fonctionne en permanence. Avant l’achat, il faut évaluer la taille des machines et leur utilisation réelle. Azure Advisor et le portail Azure proposent des recommandations pour nous aider à déterminer les réservations qui sont pertinentes.
Réservation tarifaire et réservation de capacité
Une instance réservée ne garantit pas qu’Azure disposera de la capacité nécessaire pour déployer une machine virtuelle. Pour obtenir cette garantie, il faut utiliser une réservation de capacité à la demande.
| Aspect | Instance réservée | Réservation de capacité à la demande |
|---|---|---|
| Objectif | Réduire le coût de calcul | Garantir une capacité de calcul |
| Durée | Engagement d’un ou de trois ans | Aucun engagement de durée |
| Capacité garantie | Non | Oui, après création réussie, dans la région ou la zone choisie |
| Capacité inutilisée | L’engagement reste dû | La capacité réservée reste facturée |
Ces deux mécanismes peuvent être combinés pour bénéficier d’une réduction tarifaire tout en garantissant la capacité nécessaire.
Exemple
Voici un exemples calculé à partir des tarifs proposés par Microsoft Azure, le 4 octobre 2026, pour des VM Linux en France Central. Les coûts présentés concernent uniquement le calcul, hors disques, réseau, sauvegardes et licences supplémentaires.
Le coût mensuel moyen correspond au coût total divisé par le nombre de mois de la période ; il ne représente pas nécessairement la facture de chaque mois.
Considérons une entreprise qui utilise 100 VM pour héberger des applications dont les besoins restent stables. Azure propose des réservations d’un ou trois ans. Pour comparer les scénarios, nous considérons qu'une machine virtuelle s'exécute 8 760 heures par an, à des tarifs à l’utilisation constants. Le tableau ci-dessous présente les économies réalisées :
| Période | Total à l’utilisation | Moyenne mensuelle à l’utilisation | Total avec réservation | Moyenne mensuelle avec réservation | Économie totale | Réduction |
|---|---|---|---|---|---|---|
| 1 an | 86 374 € | 7 198 € | 53 238 € | 4 436,53 € | 33 135 € | 38,36 % |
| 2 ans | 172 747 € | 7 198 € | 106 477 € | 4 436,53 € | 66 271 € | 38,36 % |
| 3 ans | 259 120 € | 7 198 € | 102 341 € | 2 842,80 € | 156 780 € | 60,50 % |